Eine Prüfung starten
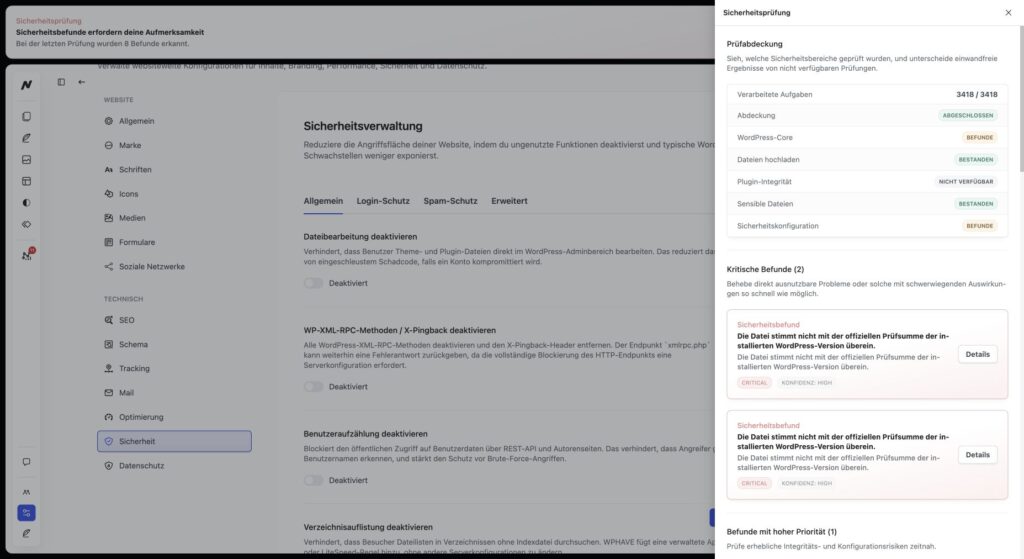
In Einstellungen → Sicherheit zeigt die Seitenleiste den Status der letzten Integritätsprüfung. Mit „Jetzt scannen“ startest du eine neue Prüfung. WPHAVE verarbeitet die Arbeit in mehreren Schritten und kann einen laufenden Scan fortsetzen. Manuelle Scans sind auch ohne Pro verfügbar; ausführliche Befunddetails und automatische Prüfungen können Pro erfordern. Wenn du externe Ressourcen und Dienste für die Einwilligungsverwaltung finden möchtest, nutze den Datenschutz-Scan.
Was geprüft wird
Der Scan vergleicht WordPress-Kerndateien mit offiziellen Prüfsummen, sucht ausführbare Dateien im Upload-Verzeichnis und prüft unterstützte WordPress.org-Plugins anhand offizieller Paketdaten. Außerdem testet er ausgewählte sensible Dateien auf öffentliche Erreichbarkeit und bewertet Sicherheitseinstellungen wie Debug-Ausgabe, HTTPS, Login-Schutz, Benutzeraufzählung, Dateirechte und Updates. Nicht jedes Plugin ist offiziell verifizierbar; ein fehlendes Prüfsummenpaket ist für sich genommen kein Sicherheitsbefund. Themes werden derzeit nicht über eine vergleichbare offizielle Prüfsummenliste verifiziert.
Meldet der Scan fehlende Ratenbegrenzung am Login, prüfe die Einstellung unter Login-Schutz. Ein geänderter Login-Pfad allein behebt diesen Befund nicht: Der neue Anmeldeweg braucht weiterhin Schutz vor wiederholten Versuchen.
Befunde richtig lesen
Die Zusammenfassung trennt kritische, hohe und warnende Befunde. In den Details siehst du zusätzlich die Sicherheit der Erkennung, den betroffenen Pfad und eine Empfehlung. Ein Warnhinweis zur Konfiguration bedeutet nicht automatisch, dass die Website kompromittiert ist. Prüfe insbesondere die Abdeckung: unvollständige, fehlgeschlagene oder nicht verfügbare Checks gelten nicht als bestanden.
Vor einem Dateiersatz oder einer Bereinigung erstelle einen Sicherungspunkt. Prüfe nach der Korrektur zusätzlich den Website-Zustand und starte den Scan erneut.
Nach einem Befund
-
Öffne den Befund und prüfe Pfad, Schweregrad, Erkennungssicherheit und Empfehlung.
-
Vergleiche eine geänderte Datei mit einer vertrauenswürdigen Quelle, bevor du sie ersetzt.
-
Behebe bestätigte Probleme mit einem nachvollziehbaren Wiederherstellungsweg.
-
Starte danach einen neuen Scan und prüfe, ob der Befund behoben ist.
Ein erfolgreicher Scan ist keine vollständige Malware-Analyse und kein Beweis dafür, dass die Website kompromissfrei ist.
Gut zu wissen: Ein Plugin ohne offizielles Prüfsummenpaket ist nicht allein deshalb kompromittiert. Lies den konkreten Befund und gleiche ihn mit Herkunft, Version und weiteren Scan-Ergebnissen ab.